Kiszivárgott, mely üzletek hűtőit érte hackertámadás – Szakértő: az otthonainkba is betörhetnek

Hat romániai hipermarketet ért kibertámadás, és az Observator forrásai szerint ezek a Carrefour lánchoz tartozó üzletek voltak. Az összehangolt európai hackerakció során hipermarketek hűtőrendszereit állították át úgy, hogy azok kezdtek leolvadni. A fogyasztóvédelem szerint aggodalomra nincs ok, kiszűrték az érintett árut, ám nem nyugtat a kiberbiztonsági szakértő, aki szerint a hackerek az otthonainkba, a mi hűtőinkbe is betörhetnek.
Mint ismert, a kibertámadás éjszaka történt. Az ország hat üzletében a húsokkal, zöldségekkel és egyebekkel megrakott hűtők hirtelen kezdtek kiolvadni. A hackerek távolról vették át az irányítást felettük, és játszottak a hőmérséklettel, egymás után többször elindították a gyorsleolvasztás funkciót. A hűtés helyett melegíteni kezdték az élelmiszereket.
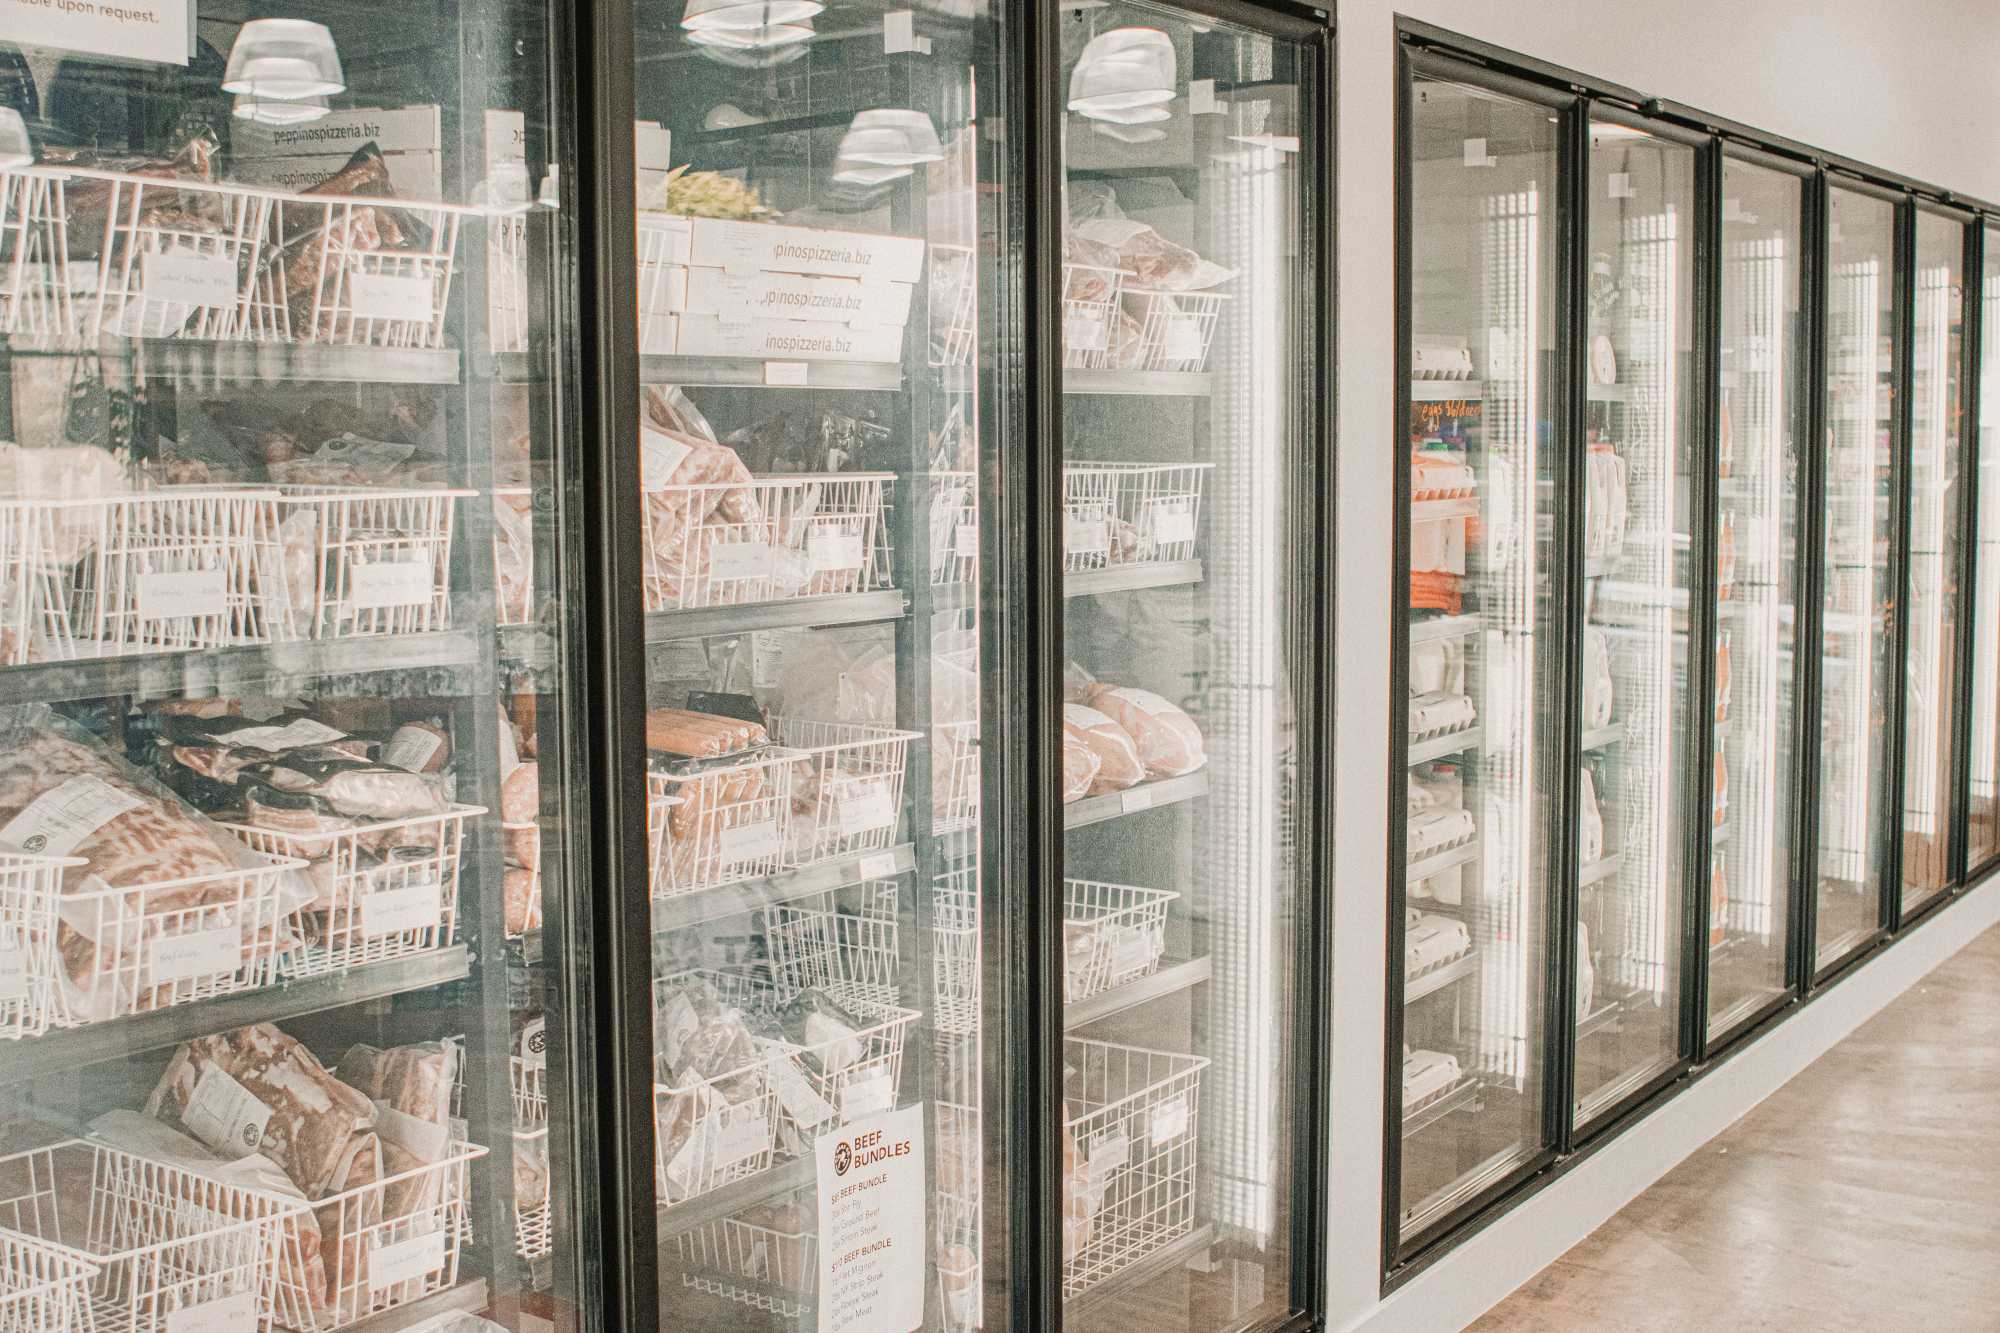
Némelyik hűtőben és fagyasztóban a hőmérséklet elérte az 50 fokot is. A megromlott árut ki kellett dobni, így a veszteség hatalmas. Az alkalmazottak csak a reggeli nyitáskor fedezték fel a történteket. Az Observator forrásai szerint a Romániában célba vett üzletek a Carrefour lánchoz tartoznak.
A hatóságok ellenőrzéseket tartottak az üzletekben, hogy megromlott étel ne kerülhessen a fogyasztók asztalára. „Meggyőződtünk arról, hogy a támadások által érintett élelmiszereket kivonták a kereskedelmi forgalomból” – nyilatkozta Békési Csaba, az Országos Fogyasztóvédelmi Hatóság (ANPC) elnöke.
A támadás ugyanabban az időpontban további tíz európai államot érintett, olyan nagy üzletláncokat sújtva, mint a Carrefour, a Delhaize, a Kesko vagy az Ikea. Ez már a második ilyen jellegű támadás a nyugati országokban az utóbbi időben. „A vezérlők fix IP-címes GSM-routereken keresztül kapcsolódtak, így közvetlenül elérhetőek voltak az internetről, és meglehetősen régi szoftververziókat futtattak” – nyilatkozta Mihai Rotariu, az Országos Kiberbiztonsági Igazgatóság (DNSC) kommunikációs menedzsere.
A kiberbiztonsági szakértők szerint nemcsak az áruházi berendezések sebezhetőek. Az otthoni eszközeinket is támadás érheti. A hackerek kihasználják a frissítetlen rendszereket vagy a gyenge jelszavakat. „A házban lévő összes okosberendezést és alkatrészt szándékosan sebezhetővé lehet tenni. Az olyan eszközt, amelyet nem lehet frissíteni, feltétlenül le kell cserélni. Változtassák meg az alapértelmezett jelszavakat, és ne tartsanak meg egy jelszót túl hosszú ideig” – figyelmeztetett George-Marius Șinca egyetemi adjunktus, kiberbiztonsági szakértő.
A támadások elkövetője egyelőre ismeretlen. A szakértők szerint a művelet mögött feltehetően egy olyan állam áll, amelynek érdekében áll pánikot kelteni Európában.
„Az első reakció a pánik. Az emberek a félelem miatt rohannak vásárolni. Egy szupermarketnek vagy hipermarketnek nincsenek tartalékai egy hónapra, de még egy hétre sem. Tehát ha egy ilyen pánik kialakul, rendkívül kicsi a valószínűsége annak, hogy sikerül fenntartani a folyamatos áruellátást” – mondta Dan Petre szociológus.
Az Országos Kiberbiztonsági Igazgatóság (DNSC) más olyan romániai üzleteket is riasztott, amelyek a hackerek által megtámadotthoz hasonló rendszereket használnak, hogy mielőbb frissítsék vagy cseréljék le a rendszereiket.
A DNSC szakértői szerint a támadók módosítják a hűtőberendezések vezérlőrendszereinek működési paramétereit. Egyes esetekben például bekapcsolják vagy meghosszabbítják a leolvasztási ciklusokat, ami megszakíthatja a hűtést, és jelentős hőmérséklet-emelkedést okozhat. A támadók emellett megváltoztathatják a beállított hőmérsékletet és a riasztórendszer működését is.
A hatóság ugyanakkor hangsúlyozta, hogy az érintett típusú berendezések használata önmagában nem jelenti azt, hogy az adott rendszert kibertámadás érte.
A DNSC azt javasolja az üzemeltetőknek, hogy korlátozzák a hűtőrendszerek internetes elérhetőségét, ellenőrizzék a beállításokat, frissítsék a szoftvereket, változtassák meg az alapértelmezett jelszavakat, és kizárólag biztonságos kapcsolaton keresztül engedélyezzék a távoli hozzáférést. A már megtámadott berendezéseknél a gyári beállítások visszaállítását is ajánlják, figyelmeztetve, hogy ez önmagában nem akadályozza meg az újabb támadásokat.
A hatóság szerint az ilyen incidensek nemcsak informatikai problémákat okozhatnak, hanem veszélyeztethetik az élelmiszer-biztonságot és a kereskedelmi egységek működését is. A DNSC ezért arra kéri az érintett vállalatokat, hogy kiemelten kezeljék ezeket a fenyegetéseket, ellenőrizzék a külső szolgáltatók által üzemeltetett rendszereket is, és mielőbb vezessenek be megfelelő biztonsági intézkedéseket a működésükhöz szükséges infrastruktúra elleni támadások megelőzésére.
Az Euronews beszámolója szerint hétfőn Belgiumban több tucat szupermarketet érintett kibertámadás, köztük a Delhaize, a Carrefour és a Spar üzleteit. Hasonló problémákat jelentettek más európai országokból is. A hűtő- és fagyasztóberendezések hőmérsékletének megemelkedése miatt több helyen több tízezer euró értékű élelmiszert kellett megsemmisíteni, írja az Agerpres.
A berendezésekhez szoftvert szállító Danfoss szerint a problémákhoz hozzájárult, hogy egyes ügyfelek nem telepítették a szükséges biztonsági frissítéseket.
Kapcsolódó
CSAK SAJÁT